Introduction aux Réseaux Informatiques : Qu'est-ce qu'un VLAN et comment fonctionne-t-il ?
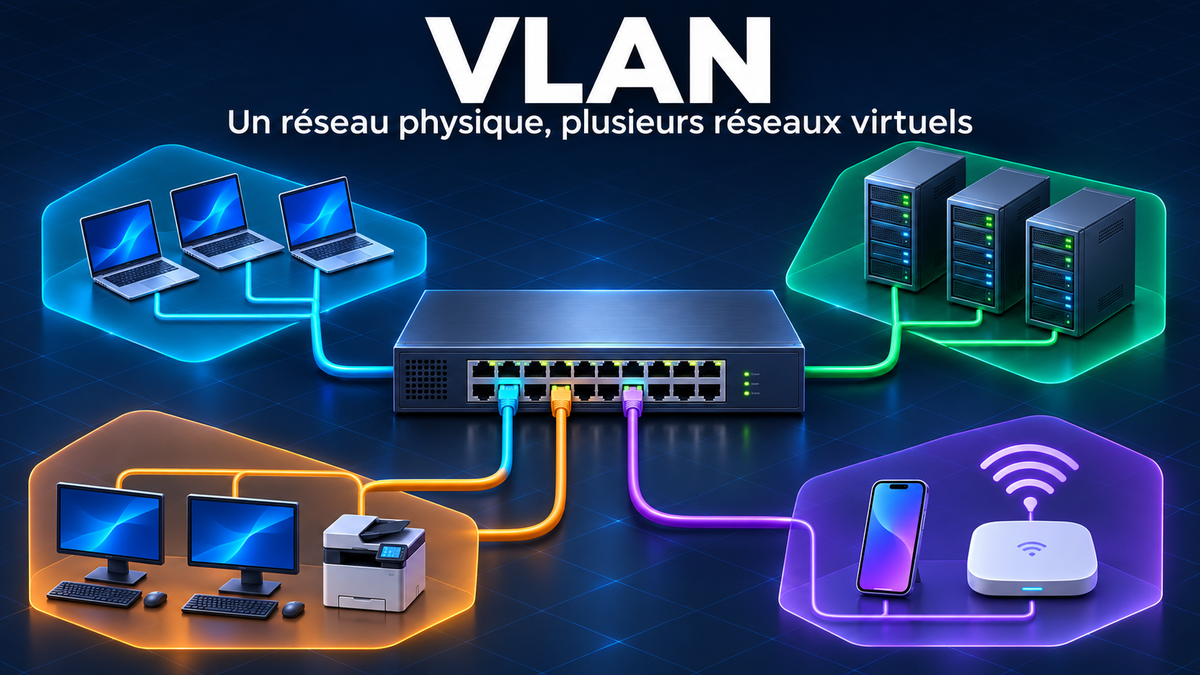
Aujourd'hui, dans une maison, une entreprise ou autre, de nombreux appareils sont connectés au même réseau informatique. On retrouve notamment des ordinateurs, des smartphones, des imprimantes, des serveurs, des caméras de surveillance ou encore des objets connectés (iot).
Mais faut-il nécessairement que tous ces appareils puissent communiquer librement entre eux ? Comment peut-on séparer le réseau des employés de celui des invités, sans avoir à installer plusieurs infrastructures physiques ?
C'est ici qu'interviennent les VLAN (Virtual Local Area Network), également appelés en français réseaux locaux virtuels.
Les VLAN permettent de diviser un réseau physique en plusieurs réseaux logiques indépendants. Ils sont largement utilisés dans les entreprises, les établissements scolaires, mais peuvent également être utiles dans un réseau domestique.
Dans cet article, nous allons découvrir ce qu'est un VLAN, comprendre son fonctionnement, ses avantages et les différents éléments nécessaires à sa mise en place.
Qu'est-ce qu'un VLAN ?
Un VLAN, pour Virtual Local Area Network, est un réseau local virtuel qui permet de regrouper logiquement plusieurs appareils au sein d'un même réseau physique.
Pour comprendre son utilité, prenons l'exemple d'une entreprise disposant de plusieurs services : la comptabilité, les ressources humaines et le service informatique.
Sans VLAN, tous les ordinateurs pourraient être connectés au même réseau local, et partager le même domaine de broadcast.
Avec les VLAN, il devient possible de créer plusieurs réseaux indépendants à partir d'un seul switch compatible.
Alors, on pourrait dire, par exemple :
- VLAN 10 : Service informatique
- VLAN 20 : Comptabilité
- VLAN 30 : Ressources humaines
- VLAN 40 : Réseau des invités
Chaque service dispose alors de son propre réseau logique, même si tous les ordinateurs sont physiquement branchés sur le même switch.
Cela permet de mieux organiser les communications et de séparer les différents groupes d'appareils.
Il est important de comprendre qu'un VLAN ne correspond pas à un nouveau réseau physique. Il s'agit d'une séparation logique réalisée par les équipements réseau.
Pourquoi utiliser des VLAN ?
Dans un réseau informatique traditionnel, tous les appareils connectés au même réseau local peuvent appartenir au même domaine de broadcast.
Lorsqu'un ordinateur envoie une trame de broadcast, celle-ci est normalement diffusée à tous les équipements du domaine de broadcast concerné.
Dans un petit réseau domestique, cela ne représente généralement pas un problème majeur. En revanche, lorsque le nombre d'appareils augmente, il peut devenir intéressant de mieux organiser les communications.
Les VLAN permettent notamment de répondre à plusieurs besoins.
La segmentation du réseau
Le premier avantage des VLAN est de pouvoir séparer différents groupes d'appareils.
Par exemple, dans une entreprise, il est possible de distinguer les postes de travail, les serveurs, les téléphones IP et les équipements destinés aux visiteurs.
Chaque catégorie peut alors disposer de son propre VLAN.
Cette organisation facilite l'administration du réseau et permet de mieux identifier les équipements.
L'amélioration de la sécurité
Les VLAN permettent également de limiter les communications directes entre différents groupes d'appareils.
Imaginons une entreprise qui propose une connexion Wi-Fi à ses visiteurs.
Il serait problématique que les visiteurs puissent accéder directement aux ordinateurs des employés ou aux serveurs internes.
En plaçant les visiteurs dans un VLAN séparé, il devient possible de contrôler leurs communications avec le reste de l'infrastructure.
Attention : un VLAN ne constitue pas à lui seul un dispositif de sécurité complet. Pour contrôler précisément les communications entre les VLAN, il est nécessaire de mettre en place des règles de filtrage, généralement sur un routeur ou un pare-feu.
La réduction du trafic de broadcast
Un autre avantage important concerne les communications de broadcast.
Un broadcast est une communication destinée à tous les appareils d'un même domaine de diffusion.
Par exemple, lorsqu'un ordinateur utilise le protocole ARP pour rechercher l'adresse MAC correspondant à une adresse IPv4, il peut envoyer une requête en broadcast.
Sans segmentation, cette requête est diffusée dans l'ensemble du domaine de broadcast.
Avec les VLAN, chaque VLAN possède son propre domaine de broadcast.
Une requête ARP envoyée dans le VLAN 10 ne sera donc pas automatiquement diffusée dans le VLAN 20.
Cette séparation permet de limiter la portée des broadcasts et de mieux organiser les échanges réseau.
Comment fonctionne un VLAN ?
Pour comprendre le fonctionnement d'un VLAN, il faut d'abord rappeler le rôle d'un switch.
Un switch, également appelé commutateur, permet de relier plusieurs appareils au sein d'un réseau local. Il utilise notamment les adresses MAC pour transmettre les trames Ethernet vers les ports appropriés.
Dans un fonctionnement classique, les ports d'un switch peuvent appartenir au même réseau local.
Cependant, sur un switch administrable compatible avec les VLAN, il est possible d'affecter différents ports à différents réseaux virtuels.
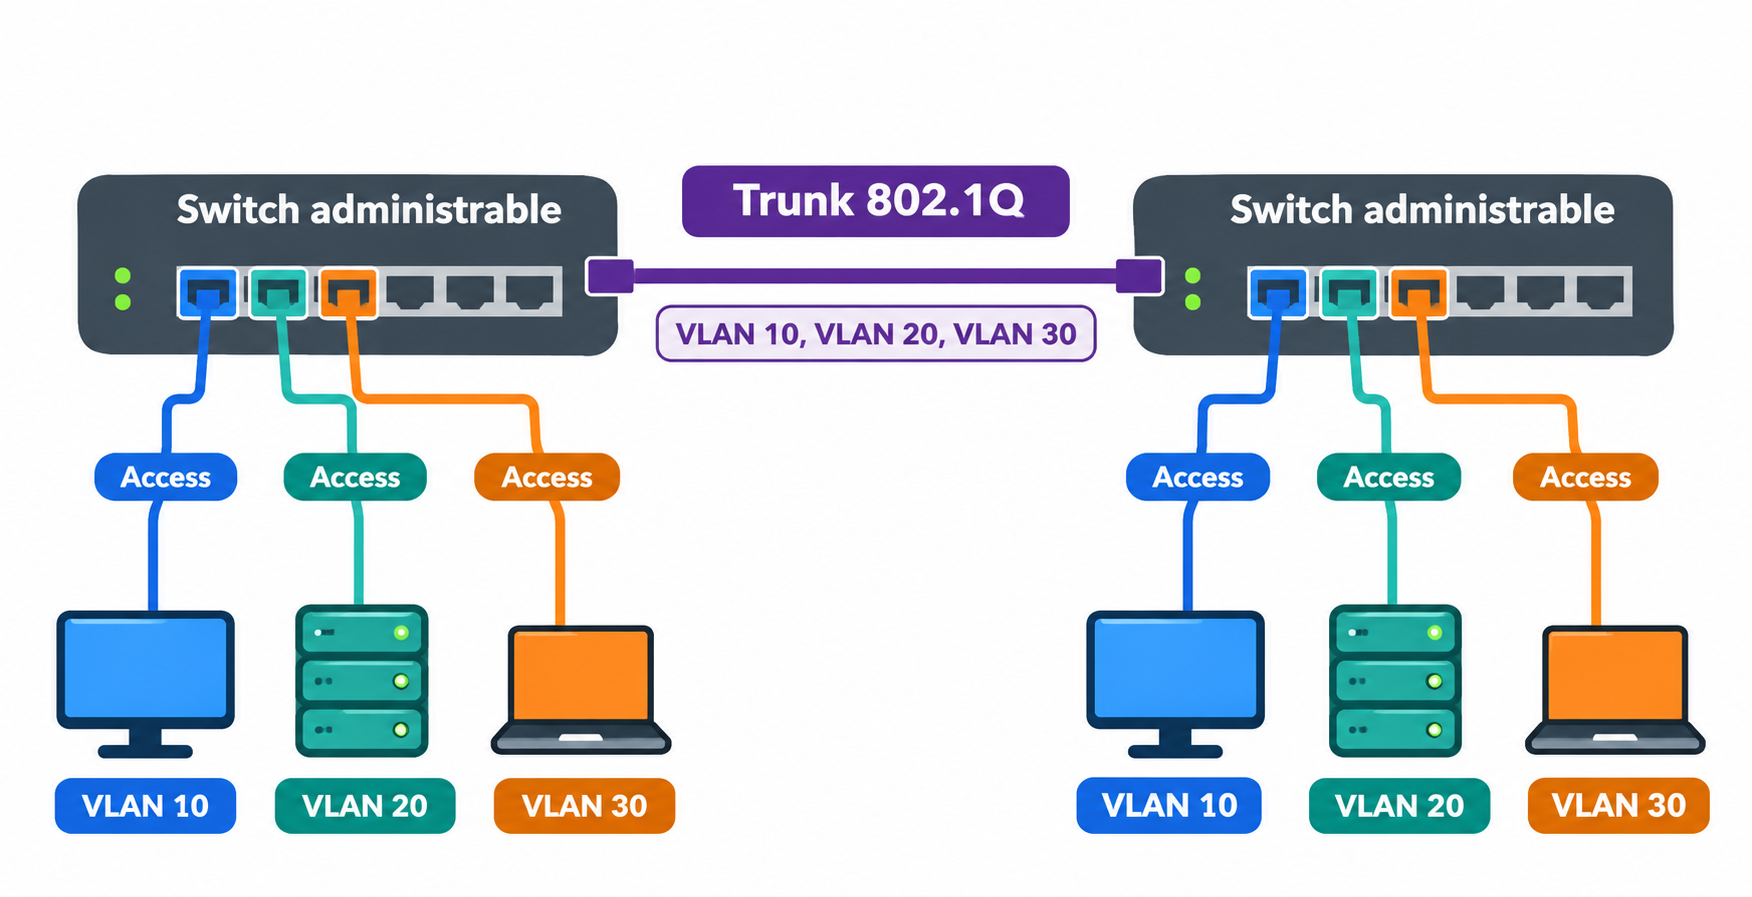
Prenons l'exemple d'un switch disposant de huit ports Ethernet.
Nous pouvons configurer les ports de la manière suivante :
- Ports 1 et 2 : VLAN 10
- Ports 3 et 4 : VLAN 20
- Ports 5 et 6 : VLAN 30
- Ports 7 et 8 : VLAN 40
Les appareils connectés aux ports 1 et 2 appartiennent au même VLAN. Ils peuvent donc communiquer directement au niveau Ethernet, sous réserve des autres paramètres réseau.
En revanche, un ordinateur connecté au port 1 ne pourra pas communiquer directement au niveau Ethernet avec un ordinateur connecté au port 3, puisque les deux équipements appartiennent à des VLAN différents.
Pour permettre une communication entre ces deux réseaux, un équipement capable d'effectuer du routage sera nécessaire.
Cette méthode permet de créer plusieurs réseaux logiques tout en conservant un seul switch physique.
Les identifiants VLAN
Chaque VLAN est identifié par un numéro appelé VLAN ID.
Ce numéro permet aux équipements réseau de déterminer à quel VLAN appartient une trame.
Dans le cadre de la norme IEEE 802.1Q, les identifiants VLAN sont codés sur 12 bits.
Cela permet de disposer de 4 096 valeurs possibles, numérotées de 0 à 4095.
Cependant, certaines valeurs sont réservées.
Les identifiants généralement utilisables vont donc de 1 à 4094.
Par exemple :
- VLAN 10 : Administration
- VLAN 20 : Serveurs
- VLAN 30 : Téléphonie
- VLAN 40 : Invités
Les numéros sont choisis par l'administrateur réseau en fonction de l'organisation souhaitée.
Le VLAN 1 est souvent utilisé comme VLAN par défaut sur de nombreux équipements, bien que son utilisation puisse varier selon les constructeurs.
Il est important de noter que le numéro d'un VLAN n'est pas une adresse IP. Il sert uniquement à identifier un réseau virtuel au niveau Ethernet.
Qu'est-ce que la norme IEEE 802.1Q ?
Pour transporter plusieurs VLAN sur une même liaison Ethernet, les équipements réseau utilisent généralement la norme IEEE 802.1Q.
Cette norme définit notamment un mécanisme permettant d'ajouter des informations VLAN dans les trames Ethernet.
Ce mécanisme est appelé VLAN tagging, ou marquage VLAN.
Concrètement, lorsqu'une trame circule sur une liaison transportant plusieurs VLAN, une étiquette peut être ajoutée afin d'indiquer à quel réseau virtuel elle appartient.
Cette étiquette contient notamment l'identifiant du VLAN.
Par exemple, une trame appartenant au VLAN 20 pourra être marquée avec l'identifiant 20.
À sa réception, le switch peut alors déterminer à quel VLAN appartient cette communication.
Le mécanisme 802.1Q permet ainsi de transporter plusieurs réseaux virtuels sur un même câble Ethernet, sans mélanger leurs domaines de broadcast.
Quelle différence entre un port Access et un port Trunk ?
Lorsque l'on commence à configurer des VLAN, deux termes reviennent très régulièrement : Access et Trunk.
Ils correspondent à deux modes d'utilisation courants des ports d'un switch.
Le mode Access
Un port configuré en mode Access est généralement utilisé pour connecter un appareil appartenant à un seul VLAN.
Par exemple :
- Un ordinateur
- Une imprimante
- Une caméra IP
- Un serveur disposant d'une interface réseau classique
Imaginons qu'un ordinateur soit connecté au port 1 d'un switch.
Si ce port est configuré en Access dans le VLAN 10, les communications non marquées de cet ordinateur seront associées au VLAN 10.
L'ordinateur n'a généralement pas besoin de connaître l'existence du VLAN.
C'est le switch qui se charge de l'affectation.
Ce mode est donc particulièrement adapté aux équipements terminaux.
Le mode Trunk
Un port Trunk permet de transporter plusieurs VLAN sur une même liaison physique.
Il est notamment utilisé pour relier :
- Deux switches
- Un switch et un routeur
- Un switch et un serveur de virtualisation
- Un switch et un point d'accès Wi-Fi prenant en charge plusieurs réseaux
Prenons l'exemple de deux switches installés dans deux salles différentes.
Le premier switch possède des appareils appartenant aux VLAN 10 et 20.
Le deuxième switch possède également des appareils appartenant à ces mêmes VLAN.
Plutôt que d'utiliser un câble pour chaque VLAN, il est possible de relier les deux switches avec une seule liaison Trunk transportant les VLAN 10 et 20.
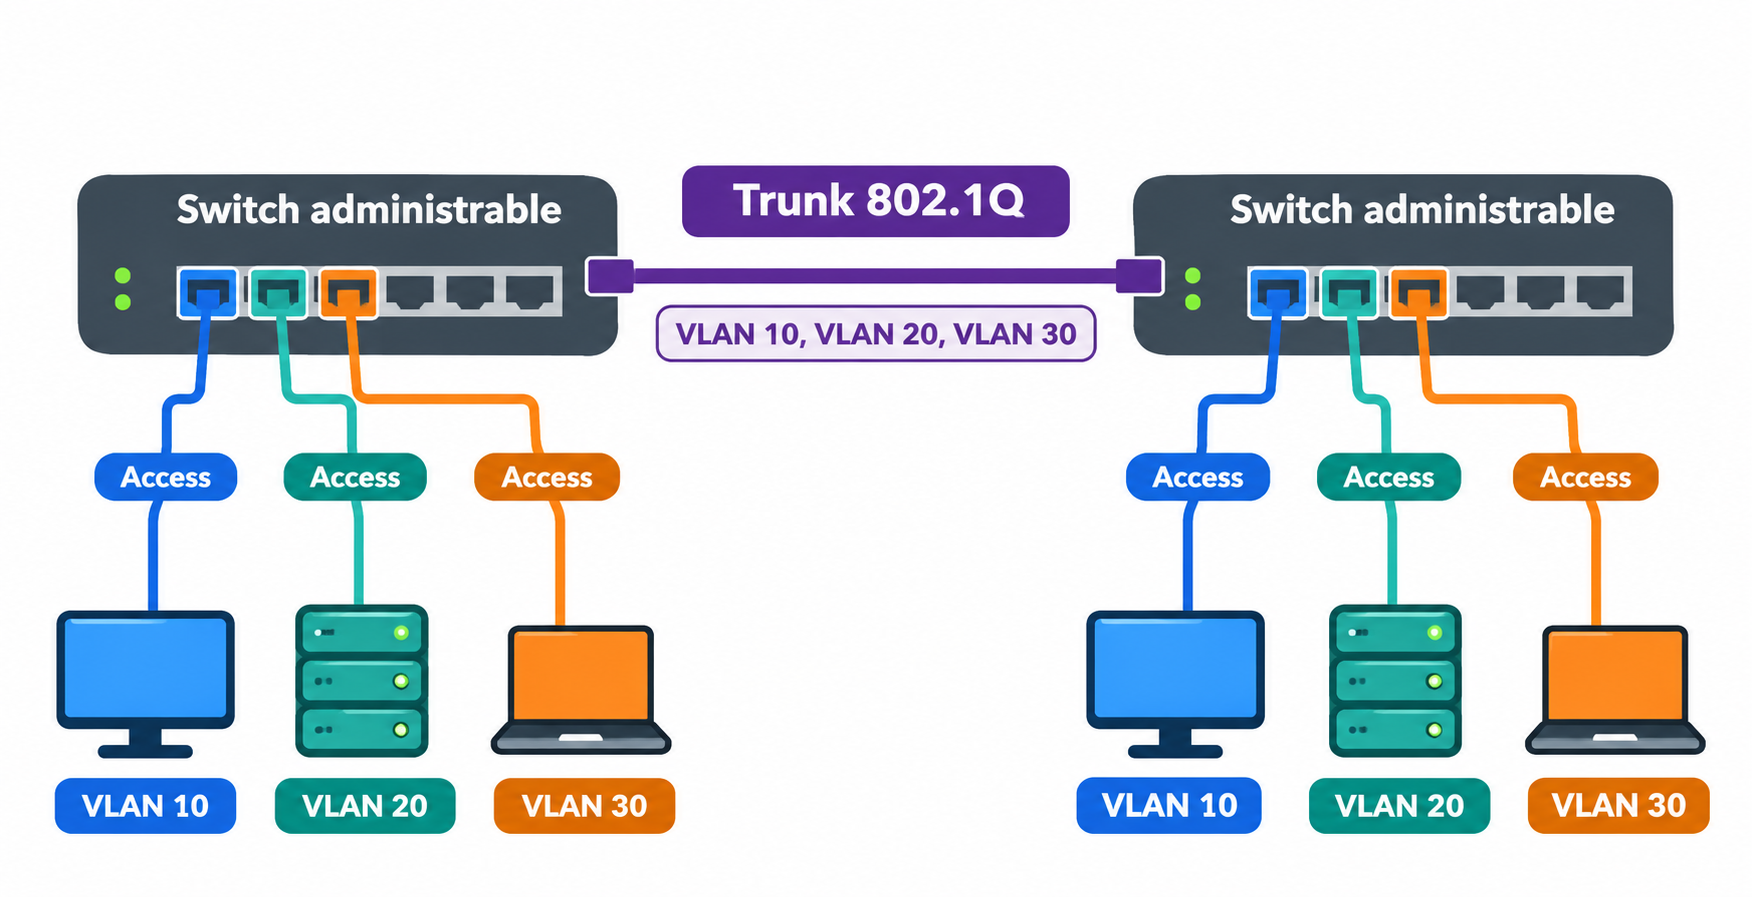
Les trames sont alors identifiées grâce au marquage 802.1Q.
Il est également possible de configurer un VLAN natif, dont les trames peuvent circuler sans marquage selon la configuration des équipements.
Pour éviter les erreurs et certains risques de sécurité, la configuration des VLAN autorisés et du VLAN natif doit être cohérente aux deux extrémités de la liaison.
VLAN et adresses IP : quelle relation ?
Il est important de distinguer les VLAN des sous-réseaux IP.
Un VLAN fonctionne principalement au niveau de la couche 2 du modèle OSI, appelée couche liaison de données.
Les adresses IP, quant à elles, sont utilisées au niveau de la couche 3, appelée couche réseau.
Dans une architecture classique, chaque VLAN est associé à un sous-réseau IP différent.
Prenons l'exemple suivant :
| VLAN | Utilisation | Réseau IP |
|---|---|---|
| VLAN 10 | Administration | 192.168.10.0/24 |
| VLAN 20 | Serveurs | 192.168.20.0/24 |
| VLAN 30 | Invités | 192.168.30.0/24 |
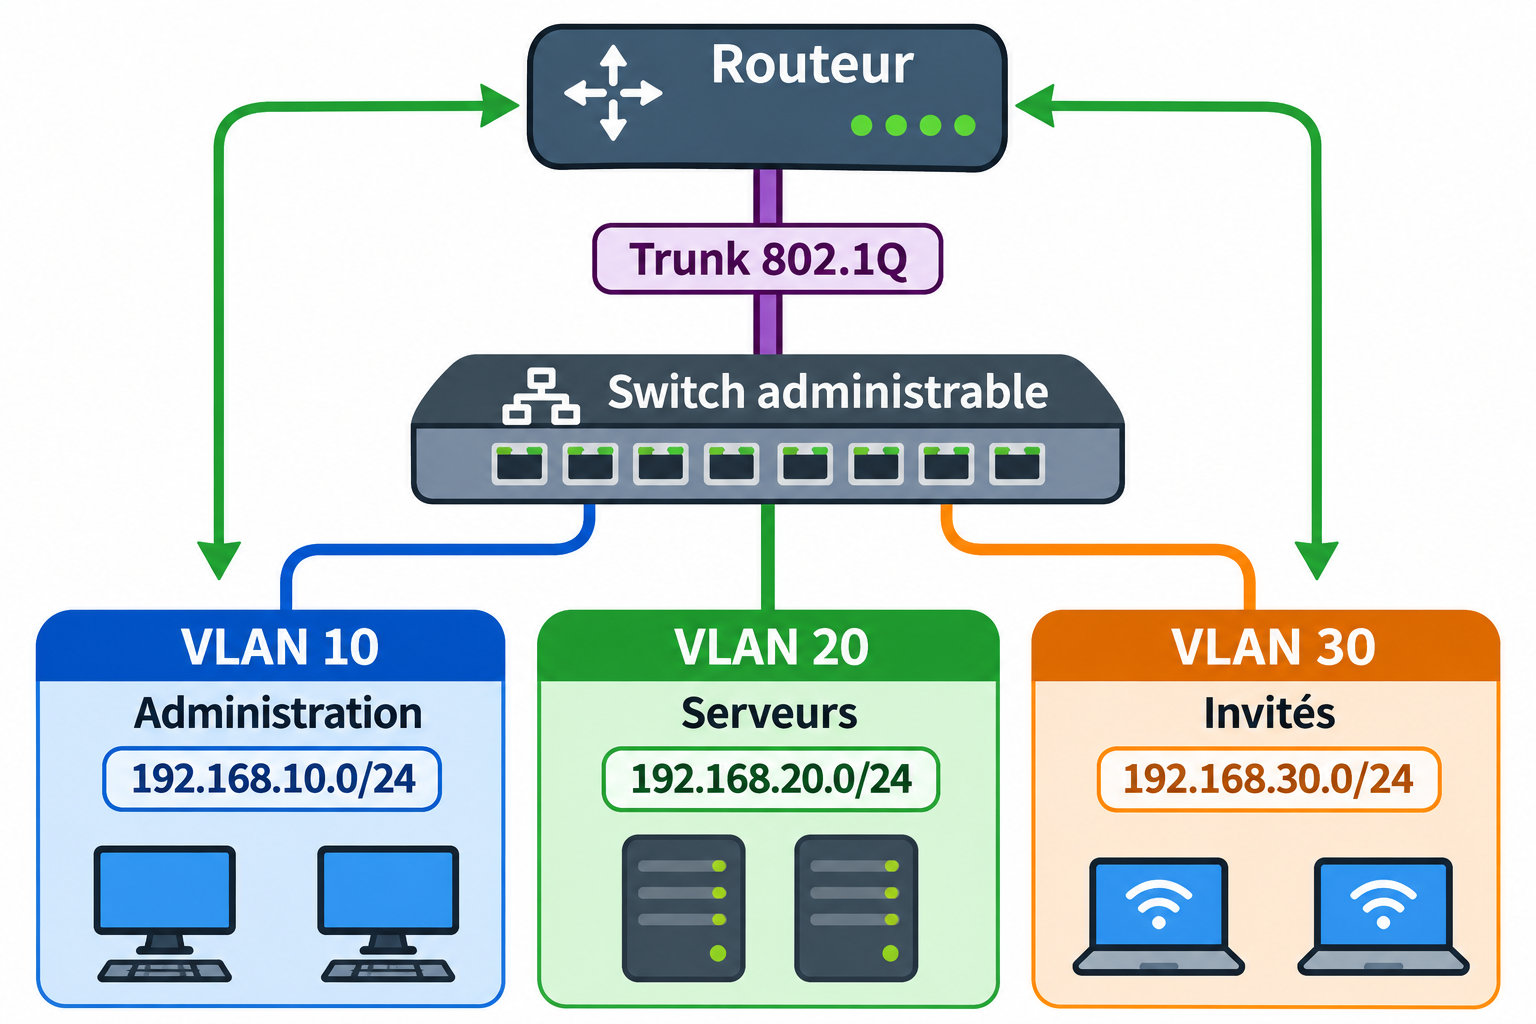
Dans cette configuration, un ordinateur appartenant au VLAN 10 pourrait recevoir l'adresse IP 192.168.10.50.
Un serveur appartenant au VLAN 20 pourrait recevoir l'adresse IP 192.168.20.10.
Ces deux équipements appartiennent donc à des VLAN et à des sous-réseaux IP différents.
Ils ne pourront pas communiquer directement au niveau Ethernet.
Pour échanger des données entre les deux réseaux IP, ils devront passer par un équipement réalisant du routage.
Associer un sous-réseau IP distinct à chaque VLAN constitue une pratique courante, mais il ne faut pas confondre les deux notions : un VLAN et un sous-réseau IP ne désignent pas la même chose.
Comment faire communiquer plusieurs VLAN ?
Par défaut, deux VLAN distincts ne communiquent pas directement entre eux au niveau de la couche 2.
Pour permettre à des équipements situés dans des VLAN différents d'échanger des données IP, il faut utiliser un mécanisme appelé routage inter-VLAN.
Ce routage peut être réalisé par différents équipements :
- Un routeur compatible avec les VLAN
- Un switch de couche 3
- Un pare-feu disposant d'interfaces VLAN
Prenons un exemple simple.
Un ordinateur du VLAN 10 possède l'adresse IP 192.168.10.50.
Un serveur du VLAN 20 possède l'adresse IP 192.168.20.10.
L'ordinateur souhaite accéder au serveur.
Comme les deux équipements se trouvent dans des sous-réseaux IP différents, l'ordinateur transmet ses paquets à sa passerelle par défaut.
Cette passerelle peut être un routeur disposant d'une interface dans chaque VLAN.
Le routeur reçoit les paquets du VLAN 10, consulte sa table de routage et peut les transmettre vers le VLAN 20, si sa configuration et les règles de filtrage l'autorisent.
Le routage inter-VLAN permet donc de faire communiquer les différents réseaux virtuels tout en gardant la possibilité de contrôler les échanges.
Par exemple, un pare-feu pourrait autoriser les ordinateurs du VLAN 10 à accéder à un serveur du VLAN 20, tout en interdisant aux appareils du VLAN 30 d'accéder aux ressources internes.
Exemple : créer plusieurs VLAN dans une maison
Les VLAN ne sont pas uniquement destinés aux entreprises.
Ils peuvent également être intéressants dans un réseau domestique, notamment lorsque l'on possède un NAS, un serveur, des caméras ou plusieurs objets connectés.
Imaginons une maison disposant des équipements suivants :
- Deux ordinateurs
- Un NAS
- Trois caméras IP
- Plusieurs objets connectés
- Des smartphones
- Un point d'accès Wi-Fi
Nous souhaitons organiser ce réseau en quatre VLAN.
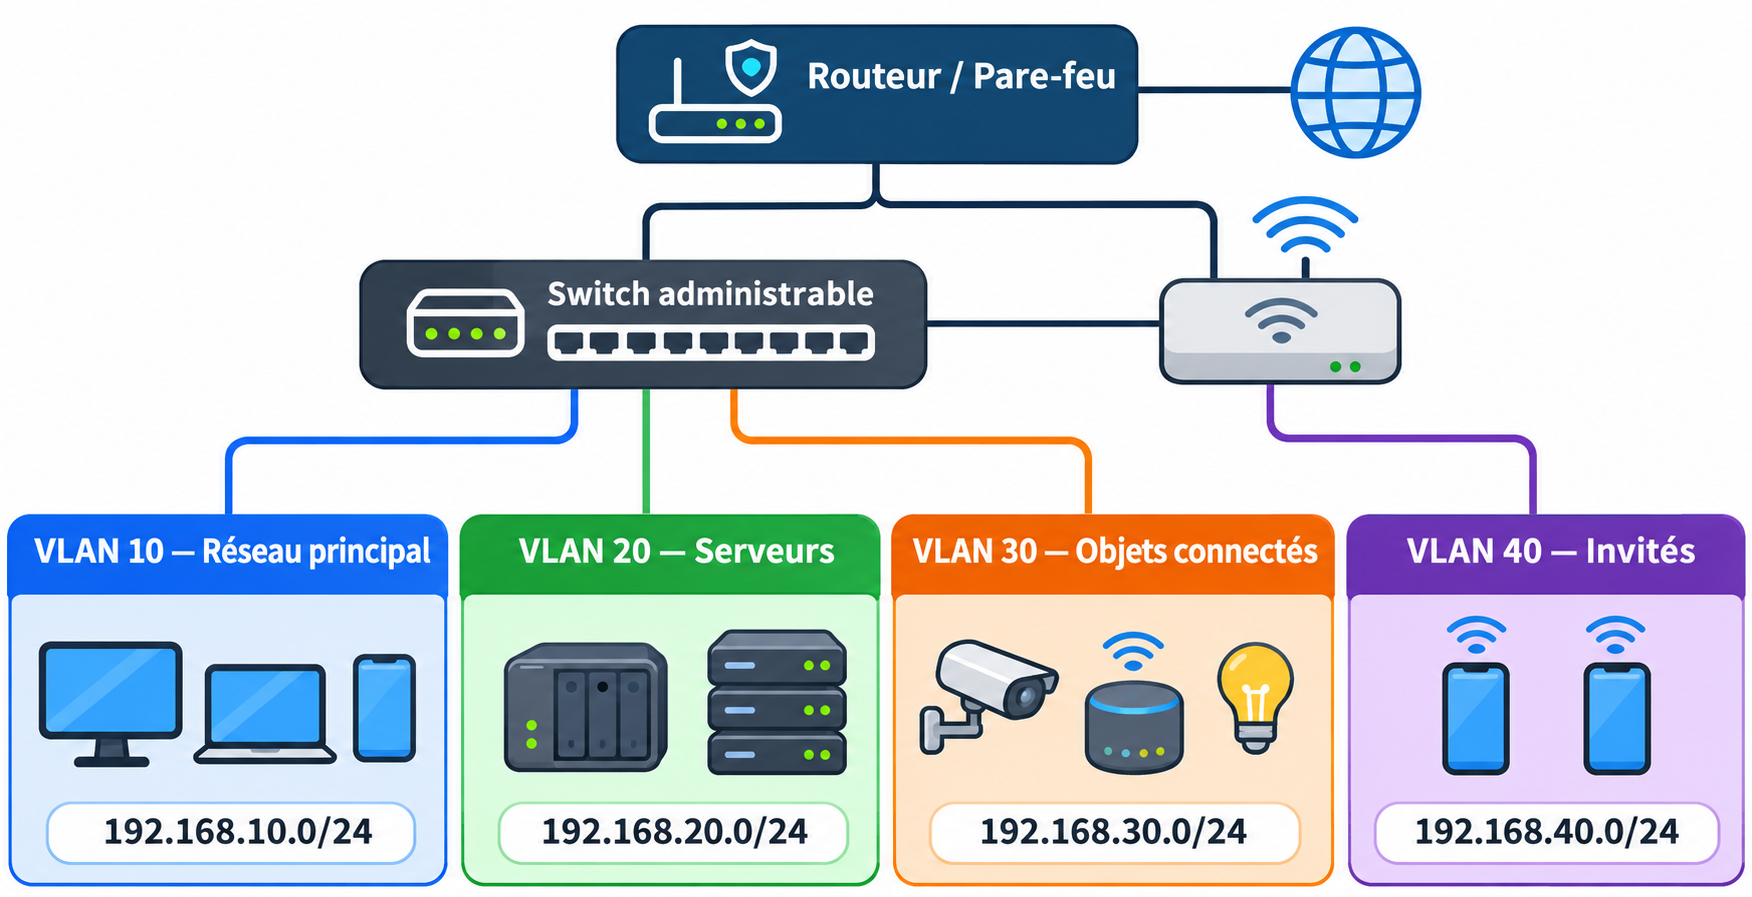
VLAN 10 : Réseau principal
Ce VLAN regroupe les ordinateurs et les smartphones des habitants.
Réseau IP : 192.168.10.0/24
Les appareils de ce réseau peuvent accéder à Internet et, selon les autorisations définies, aux services internes.
VLAN 20 : Serveurs
Ce VLAN regroupe le NAS et les autres serveurs domestiques.
Réseau IP : 192.168.20.0/24
L'objectif est de séparer les services hébergés des équipements utilisés quotidiennement.
VLAN 30 : Objets connectés
Ce VLAN accueille les caméras et les objets connectés.
Réseau IP : 192.168.30.0/24
Les objets connectés peuvent avoir besoin d'un accès limité à Internet ou à certains services locaux.
Des règles de pare-feu peuvent être configurées pour limiter leurs communications avec les autres VLAN.
VLAN 40 : Invités
Ce dernier VLAN est destiné aux visiteurs.
Réseau IP : 192.168.40.0/24
L'objectif est de leur fournir une connexion Internet sans leur donner accès aux ordinateurs, au NAS ou aux autres équipements internes.
Cette séparation nécessite des règles adaptées sur le routeur ou le pare-feu.
Un point d'accès Wi-Fi compatible peut également associer plusieurs noms de réseaux Wi-Fi, appelés SSID, à différents VLAN.
Ainsi, le réseau Wi-Fi principal et le réseau Wi-Fi des invités peuvent utiliser la même borne tout en étant séparés logiquement.
Quel matériel faut-il pour utiliser des VLAN ?
Pour mettre en place des VLAN, il faut disposer d'équipements compatibles.
Un switch administrable
Contrairement à un switch non administrable classique, un switch administrable compatible VLAN permet de configurer l'appartenance des ports aux différents réseaux virtuels.
Il permet généralement de définir les VLAN, les ports associés et les liaisons transportant plusieurs VLAN.
Un routeur ou un pare-feu compatible
Un routeur ou un pare-feu compatible VLAN est nécessaire si l'on souhaite réaliser du routage entre plusieurs VLAN ou leur fournir un accès à Internet.
Certains équipements permettent également de configurer des serveurs DHCP distincts pour attribuer automatiquement des adresses IP dans chaque sous-réseau.
Un point d'accès Wi-Fi compatible VLAN
Si l'on souhaite séparer plusieurs réseaux Wi-Fi, il faut utiliser un point d'accès capable d'associer différents SSID à différents VLAN.
Il est ainsi possible de créer un Wi-Fi principal, un Wi-Fi pour les objets connectés et un Wi-Fi pour les invités.
Attention, toutes les box Internet et tous les points d'accès Wi-Fi domestiques ne permettent pas de configurer librement des VLAN.
Il est donc important de vérifier les fonctionnalités des équipements avant de se lancer.
Les erreurs courantes avec les VLAN
Même si le principe des VLAN est relativement simple, certaines erreurs peuvent empêcher les équipements de communiquer correctement.
Utiliser un switch incompatible
Un switch non administrable classique ne permet pas de configurer les VLAN et l'appartenance des ports.
Confondre VLAN et sous-réseau IP
Créer plusieurs sous-réseaux IP ne signifie pas automatiquement que les appareils sont séparés au niveau Ethernet.
De la même manière, un VLAN n'est pas une adresse IP.
Oublier le routage inter-VLAN
Deux appareils appartenant à des VLAN distincts ne peuvent pas communiquer directement au niveau de la couche 2.
Si une communication IP entre eux est nécessaire, un équipement capable d'effectuer du routage doit être configuré.
Mal configurer une liaison Trunk
Si les VLAN autorisés ne correspondent pas aux VLAN nécessaires ou si le marquage est incohérent entre les équipements, certaines communications peuvent ne pas fonctionner.
Penser qu'un VLAN suffit à sécuriser un réseau
Un VLAN permet de segmenter les communications, mais il ne remplace pas un pare-feu, une politique de sécurité ou une configuration adaptée des équipements.
Par exemple, si le routeur autorise toutes les communications entre les VLAN, la séparation ne garantit pas que les ressources internes sont protégées.
En Conclusion
Les VLAN sont un élément important dans l'organisation des réseaux informatiques modernes.
Ils permettent de diviser un réseau physique en plusieurs réseaux logiques afin de mieux organiser les équipements, de limiter les domaines de broadcast et de faciliter la mise en place de règles de sécurité.
Grâce aux VLAN, il est possible de séparer les ordinateurs, les serveurs, les objets connectés et les visiteurs sans avoir à installer un réseau physique indépendant pour chaque groupe.
Il faut cependant retenir qu'un VLAN ne remplace pas un routeur ou un pare-feu. Pour autoriser ou interdire les communications entre différents réseaux virtuels, une configuration du routage et du filtrage reste nécessaire.
La compréhension des VLAN constitue donc une étape intéressante pour approfondir ses connaissances en réseau, notamment avant d'aborder le routage inter-VLAN, les switches administrables ou la segmentation des infrastructures professionnelles.
Pour nous aider à nous améliorer, n'hésitez pas à faire part de vos avis en commentaires ou même à poser vos questions si vous avez besoin d'aide supplémentaire.
Notre forum est également accessible afin d'échanger avec nous sur divers sujets :

Vous pouvez également partager cet article et nous suivre sur Twitter/X :
ainsi que sur Instagram :
Et même sur TikTok :
@makeinlab.fr